Seperti diketahui, keamanan terhadap data pribadi elektronik bukan perkara biasa. Potensi penyalahgunaan data bilamana sudah berada di tangan peretas sangatlah tinggi. Namun, pemangku kebijakan acap kali mengesampingkan aspek ini.
Alhasil, pada 19 Agustus lalu terjadi kebocoran 17 juta data pelanggan PLN, selanjutnya 21 Agustus bocornya data pelanggan Indihome. Kemudian, awal September lalu adanya peristiwa kebocoran data SIM Card sebanyak 1,3 milliar penduduk.
Data yang berisi NIK, nomor telepon, operator seluler yang digunakan, dan tanggal registrasi itu dijual di situs Breach Forum seharga 50 ribu dolar AS oleh hacker bernama Bjorka
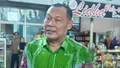
"Para pemangku jabatan seringkali mengesampingkan aspek ini, kita dapat lihat dari belum disahkannya UU Perlindungan Data Pribadi bahkan sejak pembahasannya dari tahun 2012, yang artinya sudah 10 tahun," kata Imam Maulana, Minggu (11/9/2022).
Imam menyampaikan kondisi ini sangat berbanding terbalik dengan jangka waktu pembentukan beberapa regulasi lainnya seperti UU tentang Ibu Kota Negara (IKN) yang hanya memakan tempo waktu 42 Hari.
"Cukup unik bukan? Dalam sebulan saja sudah 3 kasus kebocoran data yang terjadi, meskipun kita kalkulasikan jumlah kebocoran data terjadi sejak tahun 2012," jelasnya.
Mungkin kata dia, kondisi keamanan ini tetap masih sulit untuk bisa membuat para pemangku jabatan sadar bahwa hingga saat ini jaminan kepastian hukum terhadap pengamanan perlindungan data pribadi elektronik masih tidak maksimal.
"Kita tidak akan pernah paham bagaimana skema pemangku jabatan dalam menilai manakah kebijakan yang bersifat urgensi atau tidak, selama masih banyak kepentingan individu yang terselip di sana," tegasnya.
Ia menjelaskan bahwa proses penegakan dan pengawasan terhadap keamanan perlindungan data pribadi elektronik sejatinya masih lemah bahkan Indonesia belum siap dalam menerima perkembangan digital saat ini.
Kompleksitas ancaman dan tantangan yang menghantui keamanan siber negara pun terkesan masih dianggap sepele dengan dibuktikan pernyataan dari pemerintah pusat yang meminta hacker untuk tidak menyerang, karena yang dirugikan ialah masyarakat.
Kementerian Komunikasi dan Informatika (Kemenkominfo) sudah selayaknya harus bertanggungjawab atas terjadinya kebocoran data pribadi elektronik akibat peretas.
"Masyarakat butuh kepastian hukum dalam hal keamanan data pribadi elektronik, bukan hanya pernyataan dan alasan yang tidak masuk akal dari para pemangku jabatan," tutupnya.
Penulis : Faishal Ays
Editor: Maruly Zainuddin